
- Selamat datang di website PT Fiqry Jaya Manunggal. Semoga anda senantiasa sehat afiat. Kami siap melayani anda
ISO 31000 Manajemen Risiko: Prinsip, Kerangka Kerja, dan Proses Inti
ISO 31000: Standar Internasional untuk Manajemen Risiko

ISO 31000 Manajemen Risiko
Di tengah lingkungan bisnis yang dinamis dan penuh ketidakpastian, kemampuan suatu organisasi untuk mengelola risiko secara efektif adalah kunci keberlanjutan dan pencapaian tujuan strategis. Oleh karena itu, standar ISO 31000 Manajemen Risiko telah menjadi panduan global yang paling diakui untuk membantu organisasi dari berbagai jenis dan skala mengintegrasikan manajemen risiko ke dalam pengambilan keputusan dan operasional harian mereka.
ISO 31000 (Risk management — Guidelines) adalah standar berbasis panduan, bukan sertifikasi. Artinya, standar ini menyediakan prinsip dan kerangka kerja yang fleksibel yang dapat disesuaikan dengan kebutuhan unik setiap organisasi, mulai dari pemerintahan, perusahaan multinasional, hingga UMKM. Standar ini memastikan bahwa risiko dipandang sebagai bagian inheren dari seluruh proses organisasi, bukan sekadar fungsi kepatuhan terpisah.
Dalam artikel ini, kita akan membahas tiga komponen utama ISO 31000: Prinsip, Kerangka Kerja, dan Proses Inti, serta mengapa mengadopsi standar ini sangat penting untuk Manajemen Risiko Korporat (ERM) yang efektif.
Prinsip Inti yang Mendasari ISO 31000 Manajemen Risiko
ISO 31000 menekankan bahwa manajemen risiko harus bersifat adaptif, terstruktur, dan inklusif. Standar ini menetapkan delapan prinsip yang harus dipatuhi untuk membuat manajemen risiko efektif:
Integrasi dan Inklusivitas Risiko
- Terintegrasi: Manajemen risiko tidak boleh menjadi aktivitas terpisah, tetapi harus menjadi bagian dari seluruh proses organisasi, termasuk perencanaan strategis dan proyek.
- Inklusif: Keterlibatan pemangku kepentingan (stakeholders) harus dilakukan sejak awal untuk memastikan bahwa pengetahuan mereka dipertimbangkan saat menetapkan risiko, strategi, dan kontrol.
- Dinamis: ISO 31000 Manajemen Risiko harus responsif terhadap perubahan eksternal dan internal, menyesuaikan dengan konteks yang selalu berubah.
H3: Sistematis dan Informasi Terbaik
- Terstruktur dan Komprehensif: Pendekatan harus terstruktur dan tepat waktu untuk memastikan hasil yang konsisten dan sebanding.
- Informasi Terbaik yang Tersedia: Proses harus didasarkan pada informasi historis dan prediktif terbaik yang ada, sambil mengakui keterbatasan data dan asumsi yang digunakan.
- Faktor Manusia dan Budaya: Sangat penting untuk mengakui dan mengatasi faktor perilaku dan budaya yang dapat memengaruhi semua aspek manajemen risiko.
Kerangka Kerja ISO 31000 untuk Integrasi Organisasi
Kerangka kerja adalah sistem yang memastikan manajemen risiko diterapkan secara efektif ke seluruh organisasi. Ini berfokus pada integrasi dan desain sistem.
1. Integrasi (Integrasi Manajemen Risiko)
Manajemen risiko harus diartikulasikan dan didukung oleh komitmen yang jelas dari manajemen puncak. Oleh karena itu, kebijakan, tanggung jawab, dan sumber daya untuk manajemen risiko harus ditetapkan.
2. Desain (Merancang Kerangka Kerja)
Kerangka kerja harus disesuaikan dengan konteks eksternal dan internal organisasi. Ini termasuk menetapkan kebijakan manajemen risiko, menentukan akuntabilitas di setiap tingkat, dan mengalokasikan sumber daya yang memadai.
3. Implementasi (Menerapkan Kerangka Kerja)
Kerangka kerja diimplementasikan dengan mengintegrasikan proses manajemen risiko ke dalam operasional dan keputusan organisasi. Sebagai hasilnya, setiap departemen harus memahami bagaimana risiko yang mereka hadapi memengaruhi tujuan strategis perusahaan. (Sarankan untuk Tautan Internal: Baca juga: Peran Manajemen Risiko Korporat (ERM) dalam Keberlanjutan Bisnis).
4. Evaluasi dan Peningkatan (Monitoring and Improving)
Kerangka kerja ISO 31000 Manajemen Risiko harus terus dipantau, dievaluasi, dan ditingkatkan. Audit internal (Internal Audit) harus dilakukan untuk menilai apakah kerangka kerja tersebut efektif dan apakah ada ruang untuk peningkatan berkelanjutan. Dengan demikian, sistem manajemen risiko tetap relevan dan optimal.
Proses Inti Manajemen Risiko Sesuai ISO 31000
Setelah kerangka kerja ditetapkan, proses manajemen risiko adalah langkah-langkah praktis yang dilakukan secara berulang. Proses ini bersifat siklus, memastikan risiko ditinjau dan dikelola secara terus-menerus.
1. Komunikasi dan Konsultasi
Langkah ini harus terjadi di setiap tahap proses. Komunikasi memastikan pemahaman risiko yang sama antara pembuat keputusan dan pemangku kepentingan. Selain itu, konsultasi memungkinkan pengumpulan informasi untuk meningkatkan akurasi analisis risiko.
2. Penetapan Konteks (Establishing the Context)
Pertama-tama, sebelum mengidentifikasi risiko, organisasi harus menentukan konteks eksternal (politik, ekonomi, sosial, teknologi, legal) dan konteks internal (visi, misi, nilai, kapabilitas, budaya). Jelas, risiko didefinisikan berdasarkan dampak potensialnya terhadap tujuan organisasi.
3. Penilaian Risiko (Risk Assessment)
Ini adalah langkah teknis yang terdiri dari tiga sub-proses:
- Identifikasi Risiko: Menemukan, mengenali, dan mendeskripsikan risiko yang dapat membantu atau menghambat pencapaian tujuan.
- Analisis Risiko: Menentukan sifat risiko, penyebabnya, dan mengevaluasi probabilitas dan konsekuensinya (misalnya, menggunakan matriks risiko).
- Evaluasi Risiko: Membandingkan tingkat risiko yang dianalisis dengan kriteria risiko yang telah ditetapkan. Oleh karena itu, ini membantu menentukan prioritas risiko yang memerlukan tindakan lebih lanjut. (Sarankan untuk Tautan Eksternal: cari panduan dari COSO ERM untuk praktik terbaik di bidang ini).
4. Perlakuan Risiko (Risk Treatment)
Setelah risiko dievaluasi, opsi perlakuan harus dipilih:
- Menghindari risiko: Tidak memulai aktivitas yang berisiko.
- Mengambil/Meningkatkan risiko: Mengambil risiko untuk mendapatkan peluang yang sepadan.
- Menghilangkan sumber risiko: Mengubah proses untuk menghilangkan penyebab.
- Berbagi risiko: Mengalihkan risiko kepada pihak ketiga (misalnya: asuransi atau outsourcing).
- Mempertahankan risiko: Menerima risiko sisa setelah perlakuan.
5. Pemantauan dan Tinjauan (Monitoring and Review)
Pemantauan dan tinjauan memastikan efektivitas perlakuan risiko. Selanjutnya, ini juga mengidentifikasi risiko baru yang mungkin muncul seiring berjalannya waktu atau perubahan lingkungan.
Kesimpulannya, ISO 31000 Manajemen Risiko memberikan kerangka kerja universal yang membantu organisasi mengubah ketidakpastian menjadi wawasan strategis. Standar ini memberdayakan organisasi untuk mengambil keputusan yang informed, melindungi aset, dan pada akhirnya mencapai kinerja yang lebih berkelanjutan.
[IMAGE: Deskripsi Alt Text: Diagram proses inti ISO 31000 Manajemen Risiko yang berbentuk siklus]
ISO 31000 Manajemen Risiko: Prinsip, Kerangka Kerja, dan Proses Inti
Belajar Bahasa Baru: Investasi Pengembangan Diri, Peningkatan Karier, dan Kesehatan Otak
Belajar Bahasa Baru sebagai Investasi Pengembangan Diri Di pasar kerja yang semakin mengglobal dan saling terhubung, kemampuan untuk berkomunikasi melintasi batas-batas linguistik telah menjadi aset yang tak ternilai. Oleh karena itu, belajar bahasa baru bukan lagi hanya hobi atau kebutuhan akademis, melainkan sebuah investasi krusial dalam pengembangan diri dan karier jangka panjang. Kemampuan multibahasa (multilingualism)…
Membangun Ketahanan: Pentingnya Manajemen Kontinuitas Bisnis
Dalam dunia bisnis yang terus berubah dan penuh tantangan, kemampuan untuk bertahan dan beradaptasi menjadi kunci sukses. Salah satu cara terbaik untuk mencapai ketahanan ini adalah melalui Manajemen Kontinuitas Bisnis (BCM). Artikel ini akan membahas pentingnya BCM dan langkah-langkah untuk membangunnya dalam organisasi Anda. Apa itu Manajemen Kontinuitas Bisnis? Manajemen Kontinuitas Bisnis adalah proses yang…
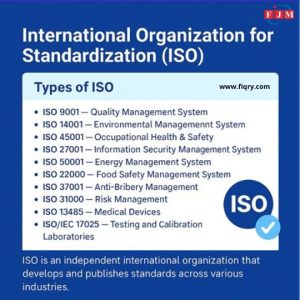
International Organization for Standardization (ISO)
International Organization for Standardization (ISO) Apa Itu ISO? ISO, singkatan dari International Organization for Standardization, adalah organisasi internasional independen yang menetapkan standar global di berbagai bidang — mulai dari manajemen mutu, lingkungan, keselamatan kerja, hingga teknologi informasi. Didirikan pada tahun 1947 di Jenewa, Swiss, ISO kini memiliki lebih dari 160 negara anggota. Tujuan utama ISO…
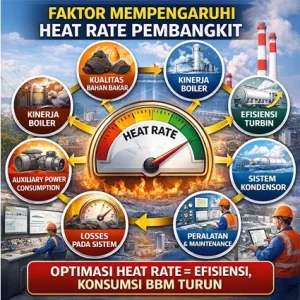
Faktor Mempengaruhi Heat Rate Pembangkit
Dalam industri pembangkit listrik, heat rate merupakan salah satu indikator utama untuk mengukur efisiensi pembangkit. Heat rate menunjukkan jumlah energi bahan bakar yang dibutuhkan untuk menghasilkan satu satuan energi listrik (kcal/kWh atau kJ/kWh). Karena faktor-faktor yang mempengaruhi Heat Rate Pembangkit merupakan kunci efisiensi operasional, maka faktor-faktor ini harus diperhatikan. Semakin rendah nilai heat rate, semakin…
KPI Maintenance di Era Industri 4.0: Ukuran Kinerja untuk Keandalan Aset
KPI Maintenance di Era Industri 4.0: Ukuran Kinerja untuk Keandalan Aset Industri 4.0 membawa perubahan besar dalam dunia manufaktur dan operasional. Teknologi digital seperti Internet of Things (IoT), Artificial Intelligence (AI), Big Data, hingga sistem otomatisasi telah mengubah cara perusahaan mengelola aset. Dalam konteks maintenance, transformasi ini menuntut pendekatan baru dalam pengukuran kinerja. Di sinilah…

Sustainability dalam Supply Chain
🌍 Sustainability dalam Supply Chain | PT Fiqry Jaya Manunggal Company Name: PT Fiqry Jaya Manunggal | PIC: Pak Deden | Alamat: Jl. Kalibata Tengah No. 35C Jakarta Selatan 12740 | Telepon: 08128009245 Bayangkan bisnis Anda bukan hanya menghasilkan profit, tetapi juga menciptakan high converting impact yang berkelanjutan, ramah lingkungan, dan mampu memenangkan hati konsumen…

Training dan Sertifikasi BNSP Penanggung Jawab Pengendalian Pencemaran Air
BACKGROUND: Penanggung Jawab Pengendalian Pencemaran Air (PPPA) merupakan personil yang memiliki kewenangan dan tanggung jawab internal terhadap pencegahan dan penanggulangan pencemaran air yang disebabkan dari seluruh kegiatan produksi. Berdasarkan Peraturan Menteri Lingkungan Hidup Dan Kehutanan Republik Indonesia Nomor P.5/MENLHK/SETJEN/KUM.1/2/2018 Tentang Standar Dan Sertifikasi Kompetensi Penanggung Jawab Operasional Pengolahan Air Limbah Dan Penanggung Jawab Pengendalian Pencemaran…
Rp 8.950.000
Asset Performance Management
BACKGROUND: When it comes down to the nuts and bolts of industry success, nothing quite matches the importance of Asset Performance Management: Maximizing Equipment Efficiency and Reliability. In a world where operational downtime is not an option, ensuring your assets are running at peak performance isn’t just beneficial; it’s critical. Diving deep into making our…
Rp 7.950.000
Basic Drilling & Well Completion
Background: Drilling and Well Completion are two critical phases in the lifecycle of an oil and gas well. A successful drilling operation not only ensures the structural integrity of the wellbore but also lays the foundation for effective production and long-term safety. Comprehensive understanding of well design, drilling fluid behavior, equipment selection, and completion strategies…
Rp 7.950.000
Slagging and Fouling Phenomena
Background Slagging dan fouling adalah tantangan operasional yang signifikan bagi tim operasi di pembangkit listrik yang menggunakan batubara sebagai bahan bakar. Pengembangan kompetensi tim operasi sangat penting untuk memastikan bahwa mereka memahami dasar-dasar fenomena ini, serta mampu memprediksi, mencegah, dan memitigasi dampaknya. Pelatihan ini akan membantu meningkatkan keahlian dalam mengelola masalah slagging dan fouling yang…
Rp 13.950.000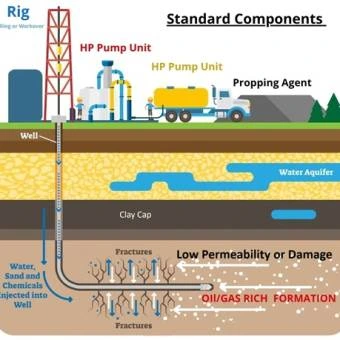
Hydraulic Fracturing
Hydraulic Fracturing (HF) is a reservoir stimulation to enhance oil and gas well productivity. In addition to its application in low-permeability formations, HF is also essential when formation damage occurs during drilling or when productivity declines due to water intrusion and other factors. This technology has become a critical component in the development of both…
Rp 13.000.000
Cathodic Protection, Theory & Practice
BACKGROUND: Successful application and performance of Cathodic Protection (CP) System requires specialized manpower, equipment and recourses. Education is required for understanding basic principles; knowledge and experience are essential for producing desired results in the field. Proper training of personals in the field of cathodic protection is quite difficult and not readily available due to the…
Rp 7.950.000
Mohon maaf, form komentar dinonaktifkan pada halaman ini.